KI, Angst und gesellschaftliche Überforderung – Risiken und Resilienz
KI-Navigation | KI, Angst und gesellschaftliche Überforderung
Risiken ernst nehmen – Resilienz schaffen – Handlungsfähigkeit bewahren
Stand: 2. Oktober 2026
Je leistungsfähiger Künstliche Intelligenz wird, desto größer können gleichzeitig ihre Möglichkeiten und ihre Risiken werden. Es wäre deshalb falsch, Sorgen vor KI pauschal als Technikfeindlichkeit abzutun. Ein erheblicher Teil der Sorge hat einen realen Kern: KI kann bestehende Angriffsmöglichkeiten beschleunigen, Überwachung skalieren, Täuschung billiger machen, Entscheidungen automatisieren und Abhängigkeiten vergrößern. Zugleich kann dieselbe Technologie Forschung, Medizin, Bildung, Sicherheit, Ressourceneffizienz und menschliche Handlungsfähigkeit verbessern. [1][2][3]
Chancen ermöglichen – Risiken offen benennen – Schutz aufbauen – Umsetzung überprüfen.
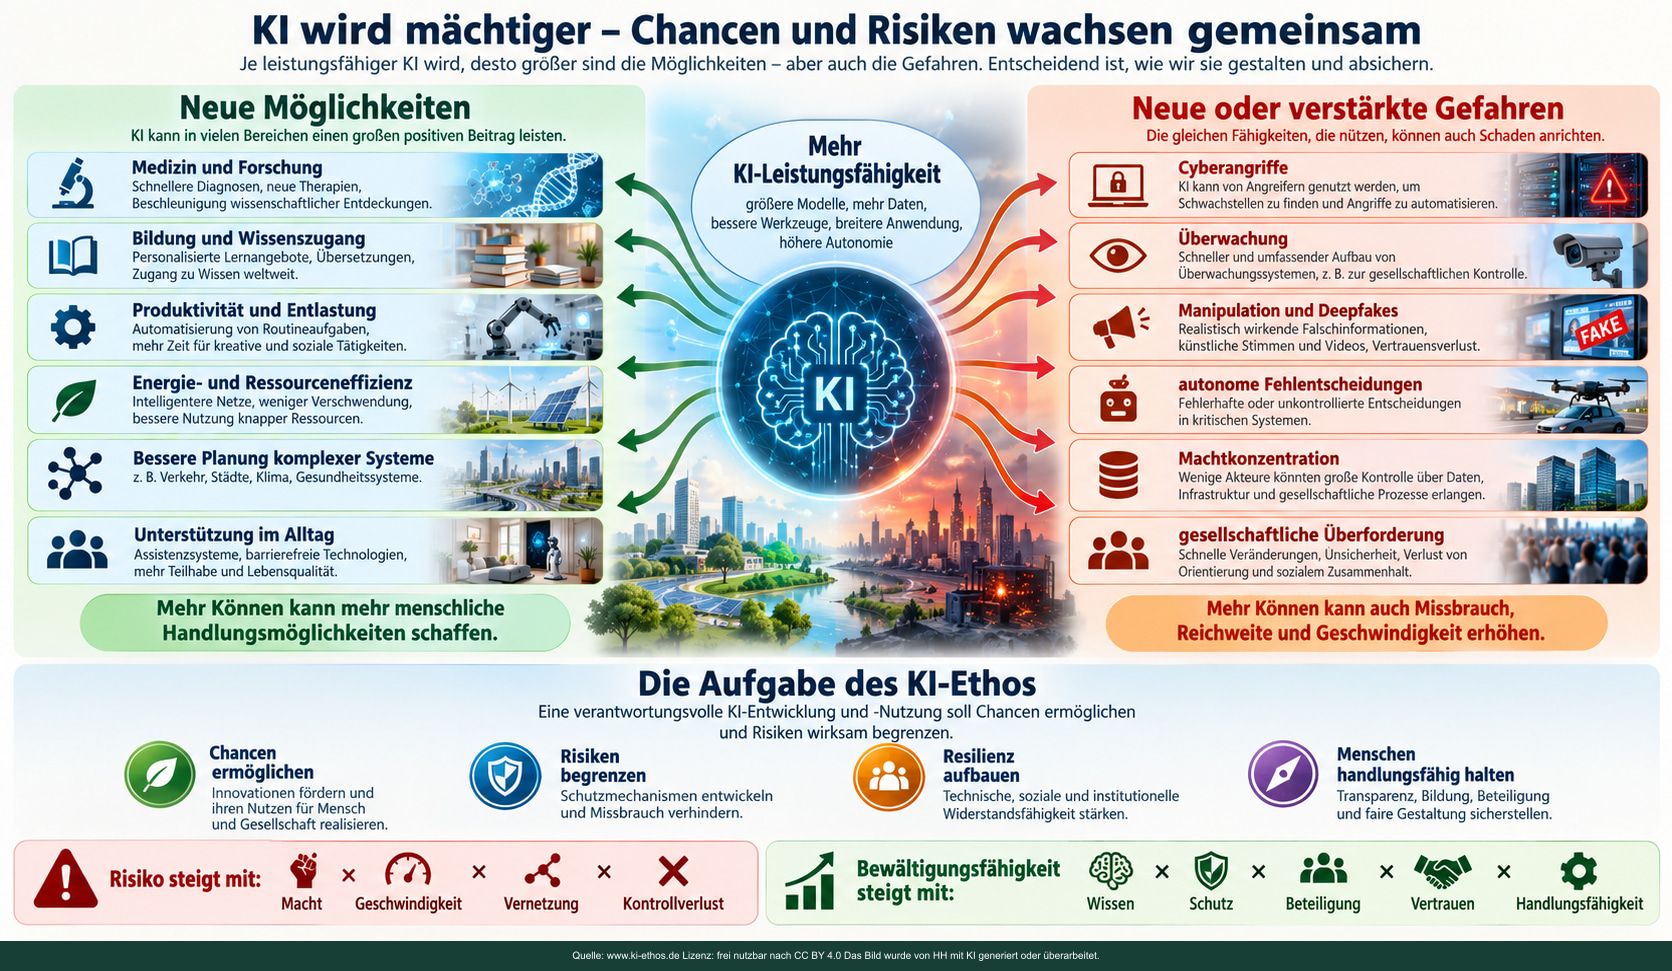
Mit wachsender KI-Leistungsfähigkeit können Nutzen und Missbrauchspotenzial gleichzeitig wachsen.
Einordnung der Grafik: Die symmetrische Darstellung gewichtet Nutzen und Schäden nicht quantitativ. Die Formeln sind Denkmodelle, keine validierten Rechengleichungen oder Vorhersagen. Welche Folgen eintreten, hängt vom System, seinem Einsatz und den Schutzmaßnahmen ab.
1. Nicht alle Risiken sind gleich sicher
Eine glaubwürdige Risikoseite muss zwischen beobachteten Schäden, sich entwickelnden Risiken und unsicheren, aber potenziell schwerwiegenden Risiken unterscheiden.
| Evidenzlage | Beispiele | Konsequenz |
|---|---|---|
| Bereits beobachtet | KI-gestütztes Phishing und Betrug, synthetische Medien, Cyberunterstützung, Fehler und Halluzinationen, biometrische Überwachung | sofort schützen, messen und regulieren |
| Sich rasch entwickelnd | autonome KI-Agenten, stärkere Automatisierung von Cyberoperationen, KI in kritischer Infrastruktur, militärische Entscheidungsunterstützung | vorsorglich begrenzen, testen, Zugriff beschränken |
| Unsicher, aber potenziell sehr folgenschwer | fortgeschrittene biologisch-chemische Unterstützung, hochautonome Systeme, mögliche Kontrollverlustszenarien | Forschung, Frühwarnung, Red-Teaming, klare Grenzen und internationale Kooperation |
Der International AI Safety Report 2026 dokumentiert wachsende Nutzung allgemeiner KI in realen Cyberoperationen. Zugleich stellt er klar, dass zum Berichtsstand vom 3. Februar 2026 keine vollständig autonomen End-to-End-Cyberangriffe in der realen Welt dokumentiert waren. Auch bei biologischen Risiken und Kontrollverlustszenarien bestehen erhebliche Unsicherheiten. [2]
2. Die neue Qualität: Macht × Geschwindigkeit × Vernetzung
Viele Gefahren sind älter als KI. Neu ist vor allem die Verbindung von Geschwindigkeit, Skalierung, Personalisierung und zunehmender Autonomie. Die OECD bündelt Forschung und Experteneinschätzungen zu möglichen künftigen Entwicklungen; dies ist keine Messung bereits eingetretener Schäden. Sie zählt unter anderem anspruchsvollere Cyberangriffe, Manipulation und Desinformation, Machtkonzentration, Zwischenfälle in kritischen Systemen und wachsende Ungleichheit zu prioritären zukünftigen KI-Risiken. [3]
3. Kritische Infrastruktur: Vom Schutz einzelner Rechner zur Resilienz ganzer Systeme
Der Cyberangriff auf das Satellitennetz KA-SAT am 24. Februar 2022 zeigt, wie digitale Angriffe Kommunikationssysteme über Grenzen hinweg beeinträchtigen können. Dieser Angriff war kein Beleg für einen autonomen KI-Angriff; er zeigt vielmehr, welche Folgen digital verwundbare und stark abhängige Infrastruktur haben kann. [11]
ENISAs am 22. September 2026 veröffentlichter Bericht untersucht Vorfälle vom 1. Januar bis 31. Dezember 2025. Er beschreibt, wie Abhängigkeiten die Angriffsfläche vergrößern und KI schädliche Operationen zunehmend unterstützt. Die Veröffentlichung ist aktuell; der Beobachtungszeitraum liegt im Vorjahr. [1]
Leitprinzip: vernetzt im Normalbetrieb – autonom im Krisenbetrieb
Was funktioniert weiter, wenn ein Angriff erfolgreich war?
Die europäische CER-Richtlinie definiert Resilienz als Fähigkeit, Vorfälle zu verhindern, sich zu schützen, zu reagieren, Widerstand zu leisten, Folgen zu begrenzen, sie zu bewältigen und sich davon zu erholen. [4]
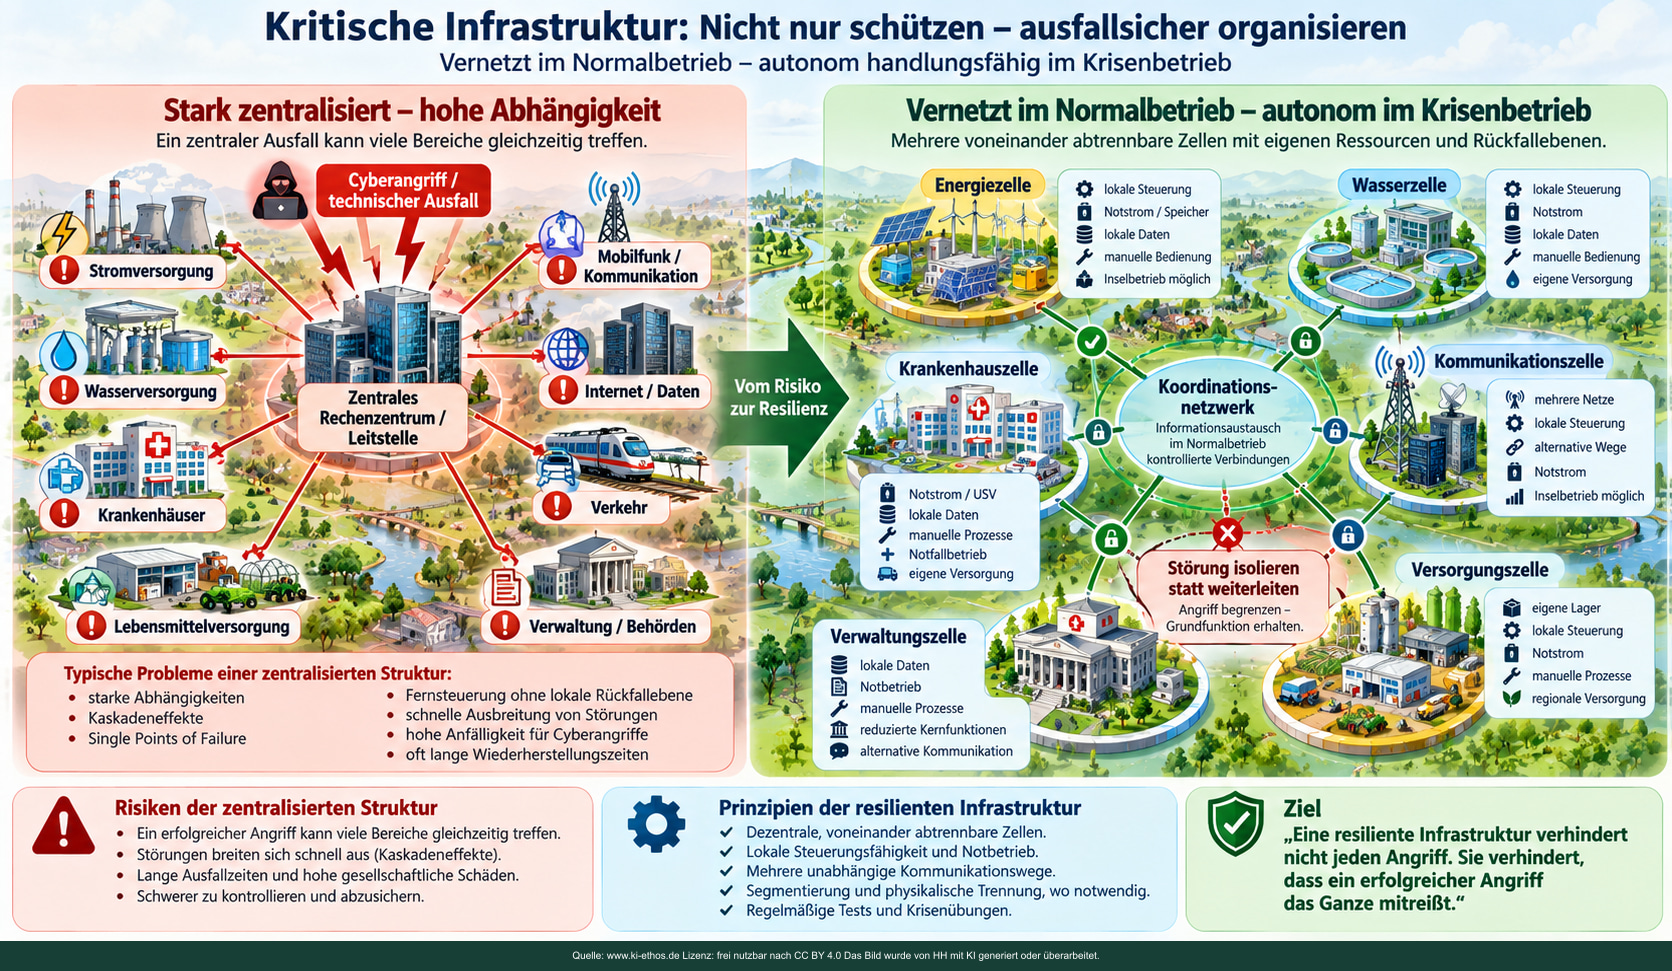
Statt einer Struktur, in der ein zentraler Ausfall viele Dienste mitreißt, werden kritische Funktionen in abtrennbare, lokal handlungsfähige Zellen gegliedert.
Einordnung der Grafik: Die Zellarchitektur ist ein sektorspezifisch auszuarbeitendes Leitbild. Dezentrale Standorte sind nur dann belastbare Rückfallebenen, wenn Energie, Kommunikation, Steuerung und Personal bei den angenommenen Ausfällen tatsächlich verfügbar bleiben. Die Grafik zeigt keine gemessene Umsetzung. Solche Strukturen sollen Kaskadeneffekte begrenzen; sie garantieren nicht, dass jeder Gesamtausfall verhindert wird.
Merkmale einer resilienten Zelle
- lokale Steuerungsfähigkeit und definierter Notbetrieb
- eigene oder lokal verfügbare Energie- und Speicherreserven
- lokale Daten und getestete Offline-Backups
- manuelle Rückfallebenen
- alternative Kommunikationswege
- technische Segmentierung zwischen IT und OT
- kontrollierte Übergänge zwischen Sicherheitszonen
- physische Trennung besonders kritischer Systeme, wenn der Schutzbedarf dies verlangt
- Ersatzteile, Wiederanlaufpläne und geschultes Personal
- regelmäßige Übungen unter realistischen Ausfallbedingungen
Das BSI empfiehlt für OT-Netze ausdrücklich Segmentierung. Für Bereiche mit erhöhtem Schutzbedarf kann auch physikalische Trennung eingesetzt werden. Der Ausfall einer Netzverbindung sollte möglichst geringe Auswirkungen auf den Betrieb haben; die Isolierung von Teilnetzen bei Cybervorfällen sollte mitgeplant werden. [5] CISA empfiehlt ebenfalls robuste Trennung von IT und OT sowie Sicherheitszonen und kontrollierte Kommunikationswege. [6]
Physische Trennung ist wichtig – aber kein Zauberschutz
Ein Air-Gap kann die Angriffsfläche stark reduzieren, beseitigt Risiken aber nicht vollständig. Wartungsgeräte, Wechseldatenträger, Softwareupdates, Lieferketten oder menschliche Fehler können Übergänge schaffen. Deshalb braucht Sicherheit mehrere ergänzende Schutzschichten, deren gemeinsame Abhängigkeiten ausdrücklich geprüft werden. Netzsegmentierung ist eine logische Trennung mit kontrollierten Übergängen; physische Trennung entfernt direkte Verbindungen. Beide Begriffe sind nicht austauschbar.
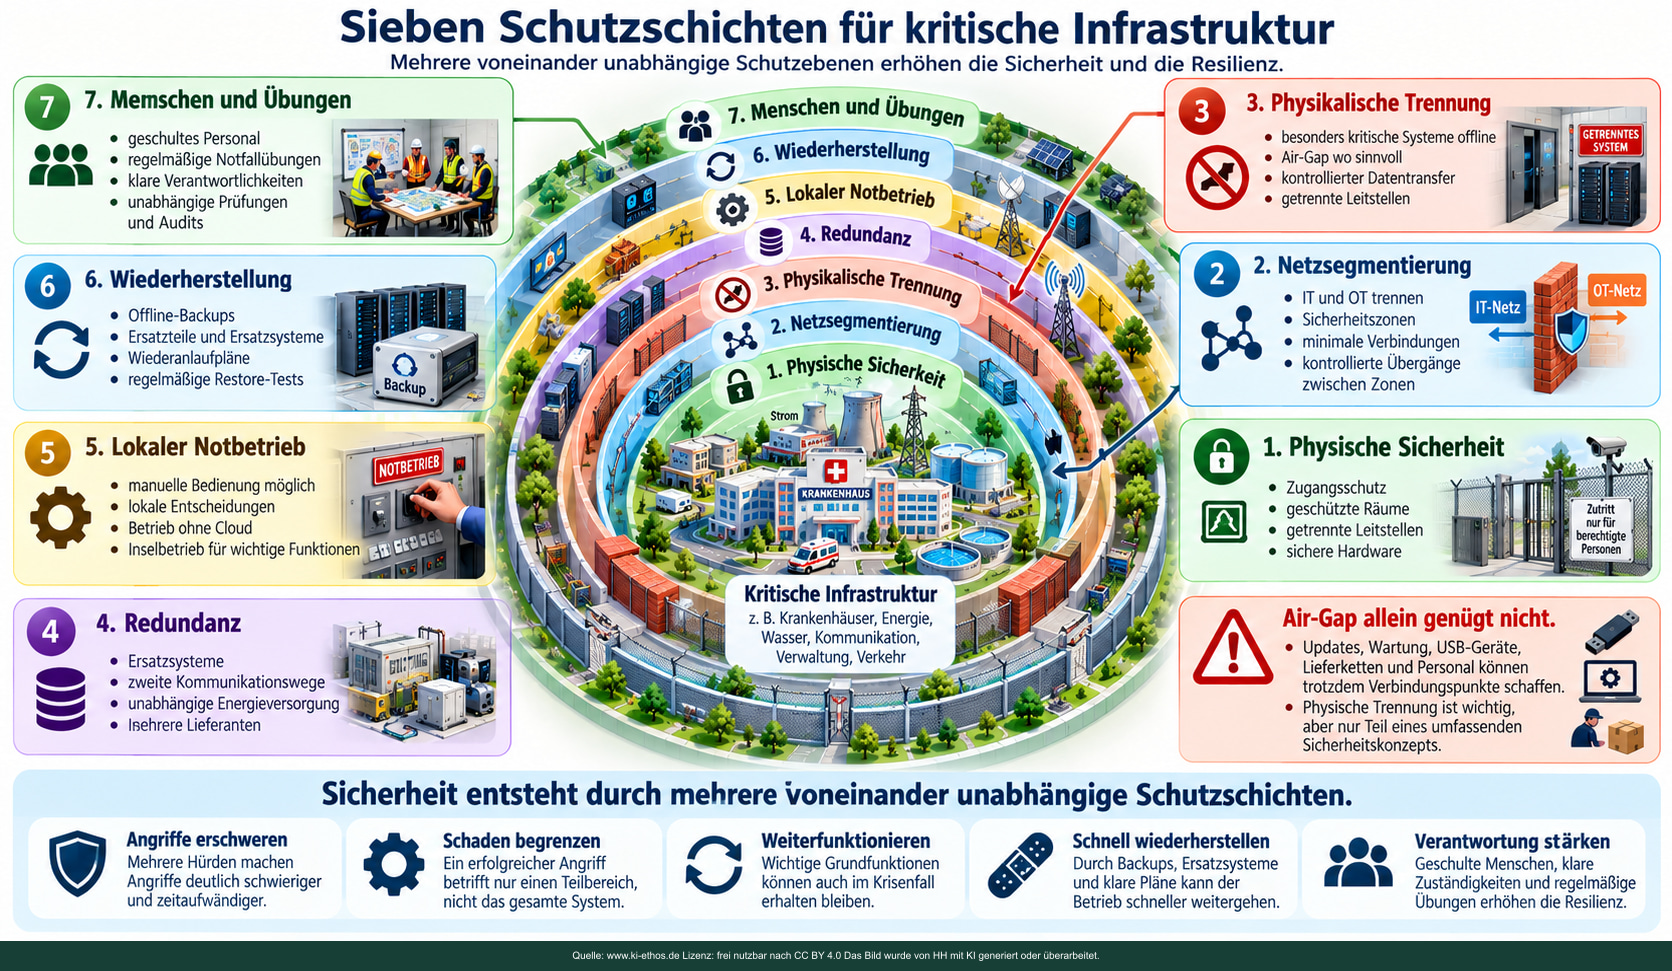
Defense in Depth: physischer Schutz, Segmentierung, physische Trennung, Redundanz, lokaler Notbetrieb, Wiederherstellung sowie Menschen und Übungen.
Einordnung der Grafik: Die sieben Ebenen sind eine didaktische Gliederung, keine vollständige Norm und kein Nachweis ihrer Unabhängigkeit. Sicherheit verlangt eine konkrete Risikoanalyse sowie Tests im jeweiligen Betrieb. Die dargestellten technischen Teams sind überwiegend männlich und europäisch beziehungsweise westlich gelesen; die Aufgabe betrifft Menschen aller Geschlechter und Regionen. Die Bildfolge zeigt keine repräsentative Auswahl der Beteiligten.
4. Das breite KI-Risikofeld
Kritische Infrastruktur und Cyberraum
- Schwachstellensuche und Cyberunterstützung
- Phishing und Social Engineering
- Angriffe auf Lieferketten und Abhängigkeiten
- Kaskadeneffekte in vernetzten Systemen
- neue Angriffsflächen durch KI-Agenten [1][2]
Überwachung, Datenschutz und Macht
In Moskau wurde Gesichtserkennung 2022 nach Angaben von Human Rights Watch genutzt, um Personen im Zusammenhang mit der Mobilisierung zu identifizieren und festzunehmen. [12] Das russische Gesetz von 2023 führte ein elektronisches Wehrpflichtregister und digitale Einberufungen ein. [13] Diese Beispiele sind nicht identisch mit generativer KI, zeigen aber die Macht digitaler Identifikation und Datenintegration.
Information, Deepfakes und gemeinsame Wirklichkeit
Generative KI senkt die Kosten für glaubwürdige Texte, Bilder, Stimmen und Videos. Die OECD warnt vor skalierbarer Desinformation und gezielter Manipulation. [10] Seit 2. August 2026 gelten in der EU neue Transparenzpflichten des AI Act, unter anderem zur Information über KI-Interaktionen und zur Kennzeichnung von Deepfakes. Anbieterpflichten zur maschinenlesbaren Markierung und Offenlegungspflichten beim Einsatz sind zu unterscheiden; Umfang und Ausnahmen hängen von der jeweiligen Anwendung ab. Kennzeichnung allein verhindert keine Täuschung. [8]
Kriminalität und Betrug
Personalisierte Täuschung, Stimmnachahmung und Identitätsbetrug erfordern unabhängige Bestätigungswege, Mehrfaktorauthentifizierung, Rückruf über bekannte Kontakte und klare Freigabegrenzen.
Fehler und falsches Vertrauen
KI kann falsche Tatsachen behaupten, fehlerhaften Code erzeugen oder komplexe Aufgaben falsch lösen. Je höher die Folgen, desto wichtiger sind Quellen, Gegenprüfung, dokumentierte Unsicherheit und menschliche Eingriffsmöglichkeiten. [2][7]
Autonome Agenten
Agenten können planen, Software bedienen und Aktionen ausführen. In sensiblen Bereichen sollten sie nur minimal notwendige Berechtigungen erhalten; irreversible Handlungen brauchen zusätzliche Freigaben. [2]
Militärische Nutzung
Das IKRK nennt autonome Waffensysteme, KI-gestützte militärische Entscheidungsunterstützung sowie KI in Cyber- und Informationsoperationen als besonders risikoreiche Anwendungsfelder. [14]
Biologische und chemische Hochrisiken
Mit wachsenden wissenschaftlichen Fähigkeiten wächst die Sorge vor Missbrauch. Der International AI Safety Report 2026 beschreibt zusätzliche Schutzmaßnahmen mehrerer Entwickler, während das Gesamtrisiko weiterhin schwer zu quantifizieren ist. [2]
Arbeit, Wirtschaft und Machtkonzentration
Produktivitätsgewinne können Wohlstand erhöhen, aber auch Macht konzentrieren und Anpassungskosten ungleich verteilen. [3]
Menschliche Fähigkeiten und Abhängigkeit
Ein Verlust von Übung, Urteilskraft oder sozialen Fähigkeiten ist ein mögliches Risiko bestimmter Nutzungsformen, keine unvermeidliche Wirkung jeder KI-Nutzung. Aufgaben, Dauer und Art des Einsatzes sowie das bewusste Weiterüben menschlicher Fähigkeiten sind entscheidend.
KI soll menschliche Fähigkeiten erweitern, nicht die für Selbstständigkeit und Urteilskraft notwendigen Fähigkeiten abschaffen.
Diskriminierung und automatisierte Fehlentscheidungen
Besonders bei Gesundheit, Arbeit, Kredit, Sozialleistungen, Polizei oder grundlegenden Diensten braucht es hohe Transparenz, Einspruchsmöglichkeiten und klare Verantwortung.
Umwelt- und Ressourcenwirkungen
Rechenzentren benötigen Strom, Wasser, Hardware und Rohstoffe; zugleich kann KI andere Systeme effizienter machen. Direkte Verbräuche, Einsparungen und Rebound-Effekte müssen gemeinsam betrachtet werden.
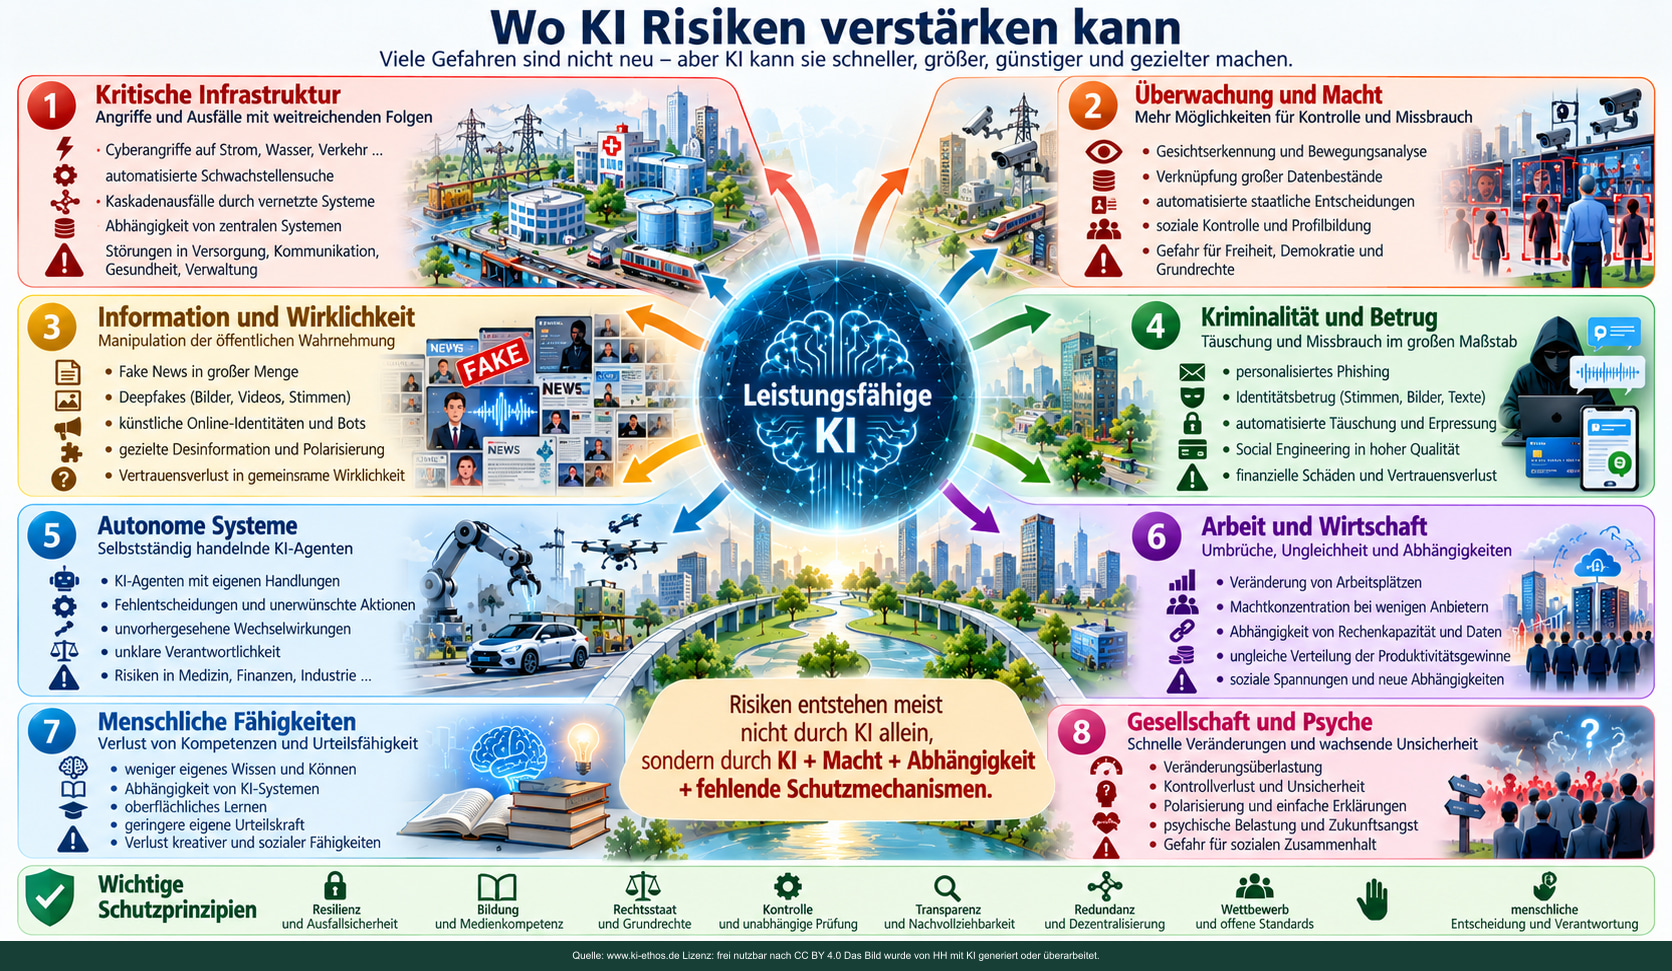
Risiken entstehen häufig nicht durch KI allein, sondern aus KI-Fähigkeit + Macht + Abhängigkeit + fehlenden Schutzmechanismen.
5. Von der Forderung zur überprüfbaren Maßnahme
Ethik bleibt unzureichend, wenn sie nur sagt: KI soll sicher und verantwortungsvoll sein. Für jedes wichtige Risiko müssen sechs Fragen beantwortet werden:
- Welches Risiko?
- Welches Schutzprinzip?
- Welche konkrete Maßnahme?
- Wer ist verantwortlich?
- Woran messen wir den Fortschritt?
- Wie wird realistisch geprüft?
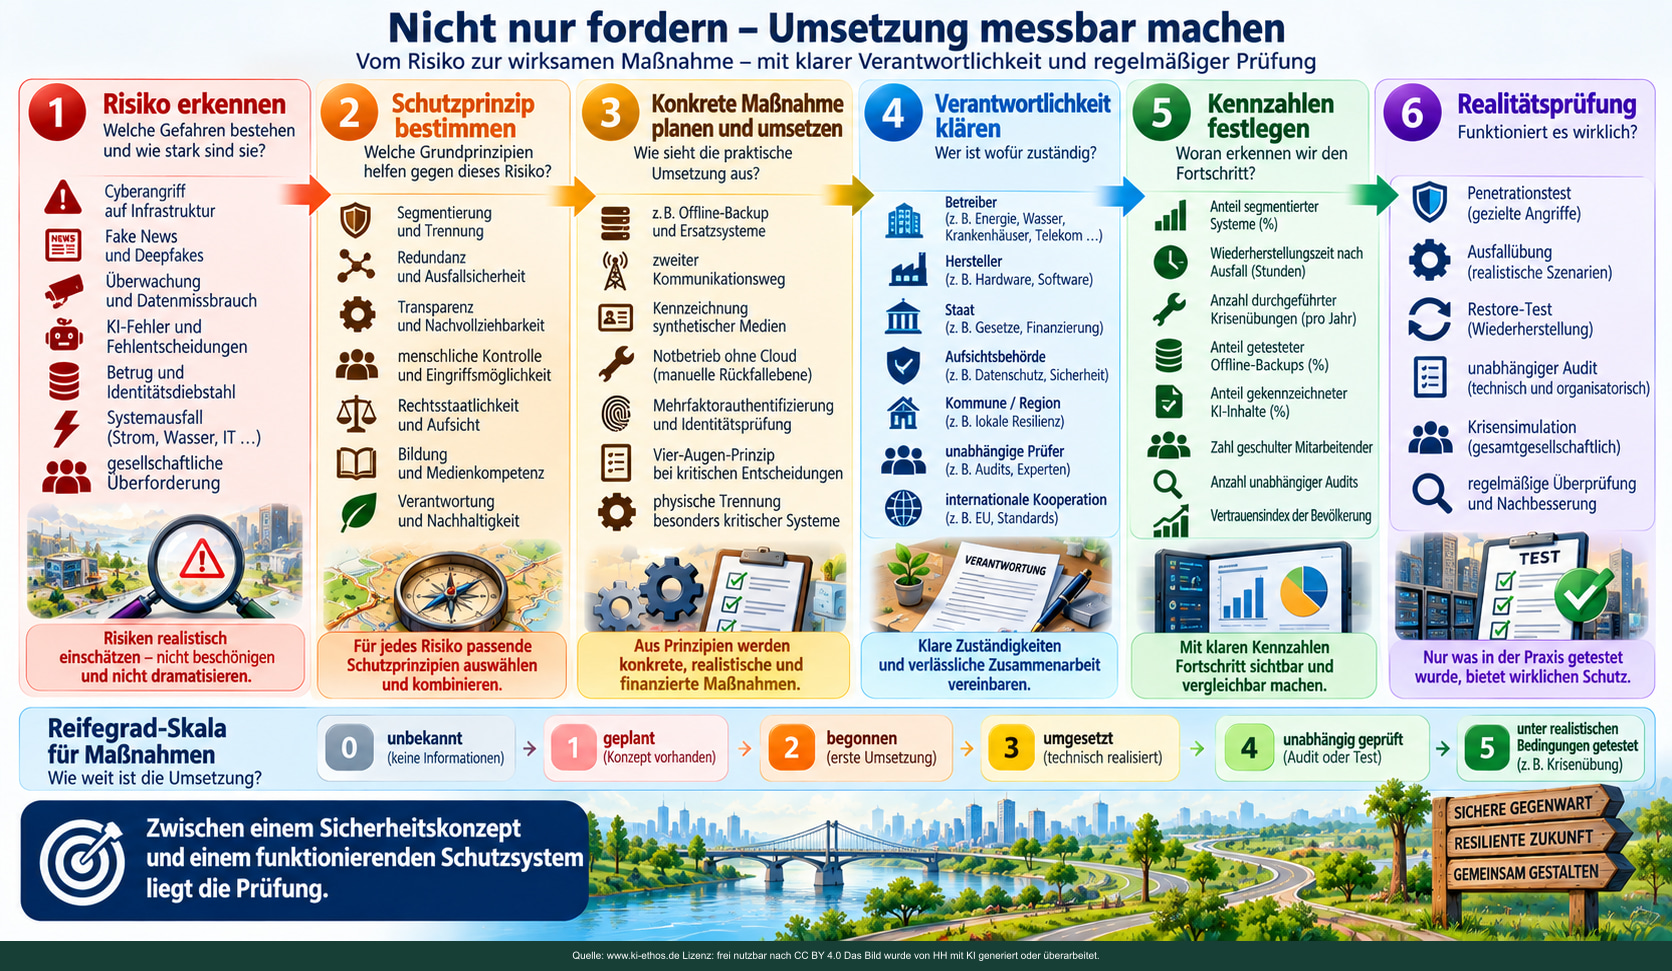
Einordnung der Grafik: Die nachfolgende Skala ist ein Vorschlag des KI-Ethos, kein offizieller Standard oder Zertifikat. Erfolgreiche Tests liefern Nachweise für bestimmte Szenarien, Systemversionen und Zeitpunkte; sie garantieren keinen Schutz in jeder Lage.
Reifegradskala
- 0 – unbekannt: keine belastbaren Informationen
- 1 – geplant: Konzept oder Beschluss vorhanden
- 2 – begonnen: erste Umsetzung
- 3 – umgesetzt: technisch bzw. organisatorisch realisiert
- 4 – unabhängig geprüft: Audit oder unabhängiger Test
- 5 – belastbar getestet: unter realistischen Stör- oder Krisenbedingungen erfolgreich erprobt
Wichtig: „0 – unbekannt“ bezeichnet eine Datenlücke und keine nachgewiesen schlechte Schutzleistung. Fehlende Informationen müssen separat ausgewiesen werden und dürfen nicht als gemessene Nullleistung in einen Durchschnitt eingehen. Für jedes Ergebnis müssen Bezugszeitpunkt, Testumfang und verantwortliche Stelle nachvollziehbar sein.
6. Vorschlag für ein öffentliches KI-Resilienz-Radar
Entwurf mit Beispielwerten – keine tatsächliche Bewertung. Die folgenden Punktwerte sind erfunden, um die Darstellung zu erklären. Sie bewerten weder Deutschland noch die EU oder einzelne Einrichtungen.
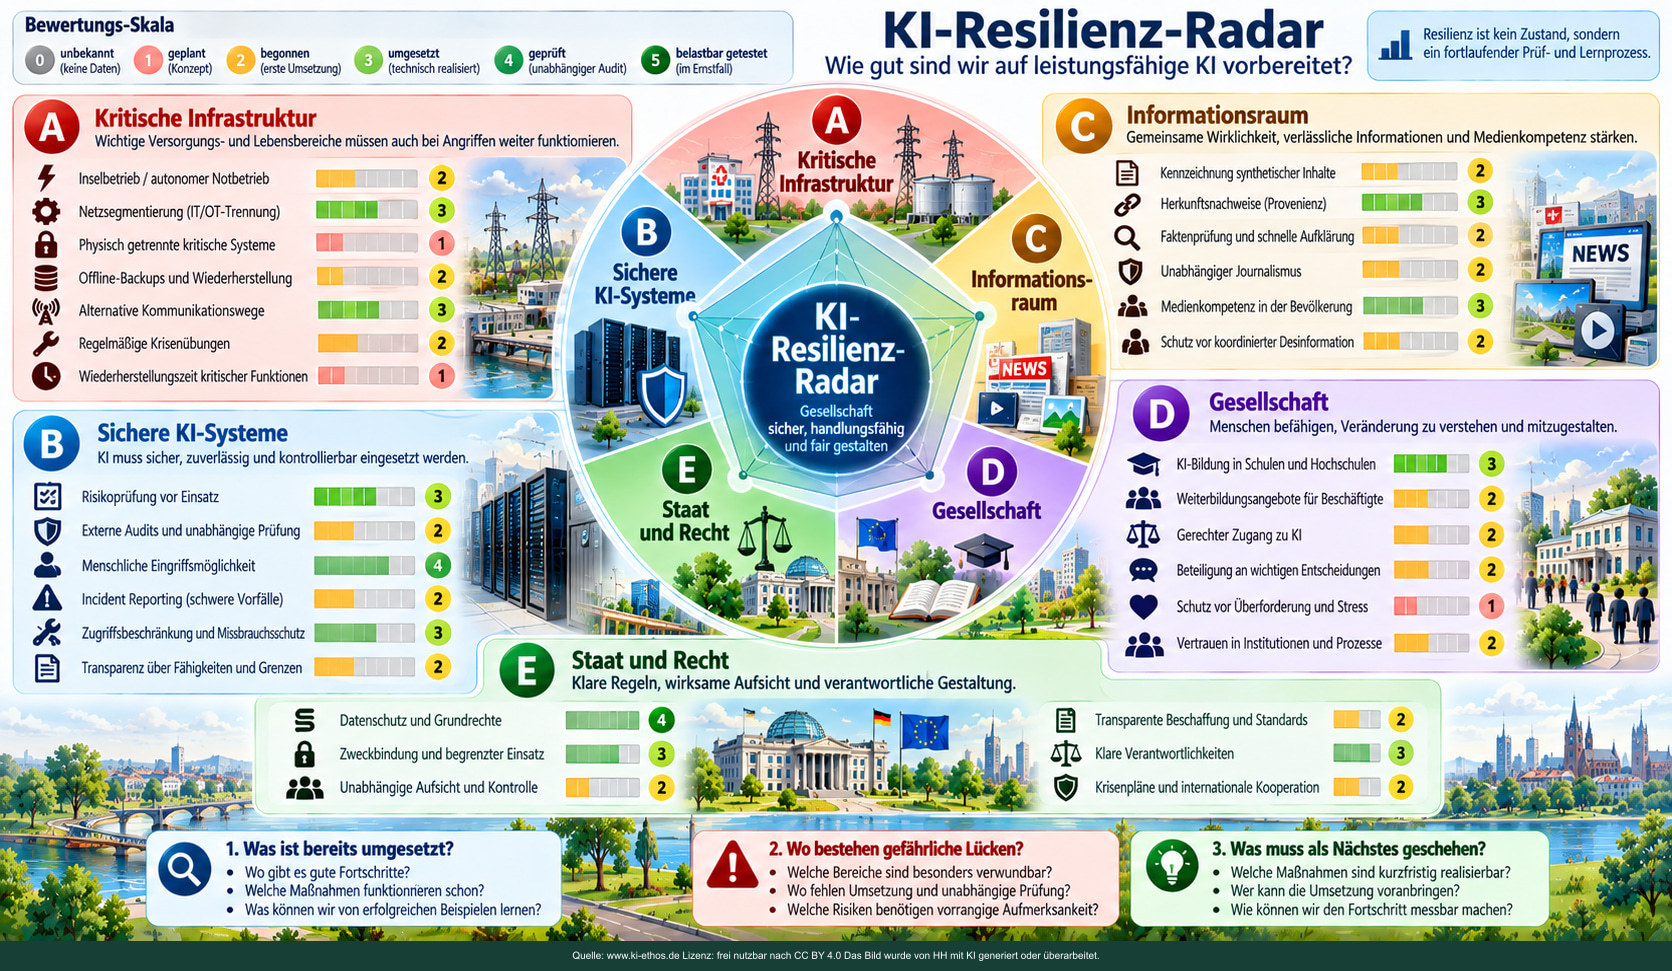
Wichtiger Hinweis: Die im Schaubild eingetragenen Punktwerte sind illustrative Platzhalter. Sie sind keine aktuelle Bewertung Deutschlands, Europas oder einzelner Institutionen. Eine reale Veröffentlichung braucht definierte Indikatoren, Datenquellen, Gewichtungen und einen dokumentierten Aktualisierungsprozess.
Ein tatsächlich betriebenes Radar ist hier noch nicht eingerichtet. Vor einem regelmäßigen Einsatz müssen Ziel, Zuständigkeit, Datenzugang und Methode festgelegt werden. Eine Kennzahl benötigt eine klare Einheit und Grundgesamtheit: etwa den Anteil der geprüften Einrichtungen mit erfolgreich getestetem Notbetrieb oder die Wiederherstellungszeit eines benannten Dienstes. Messwerte, Selbstauskünfte und fehlende Daten müssen unterscheidbar bleiben. Sicherheitskritische Betriebsdetails gehören nicht in eine öffentliche Anzeige.
Kritische Infrastruktur – mögliche Indikatoren
- getesteter Insel- oder Notbetrieb
- sichere IT/OT-Segmentierung
- geeignete physische Trennung besonders kritischer Steuerung
- getestete Offline-Backups
- alternative Kommunikationswege
- Wiederherstellungszeit
- realistische Krisenübungen
- beseitigte Single Points of Failure [5][16]
Sichere KI-Systeme
- dokumentierte Risikoprüfung
- unabhängige Evaluierungen und Red-Team-Tests
- menschliche Eingriffsmöglichkeiten
- minimale Berechtigungen für Agenten
- Meldung und Bearbeitung schwerer Zwischenfälle
Der EU AI Act verlangt für GPAI-Modelle mit systemischem Risiko unter anderem Modellevaluierung, Risikominderung, Meldung schwerer Vorfälle und Cybersicherheit. [9] NIST veröffentlichte am 7. April 2026 eine Konzeptnotiz zur Entwicklung eines speziellen AI-RMF-Profils für KI in kritischer Infrastruktur. Die Konzeptnotiz ist noch kein fertiger verbindlicher Sicherheitsstandard. [7]
Informationsraum
- Kennzeichnung synthetischer Inhalte
- Herkunftsnachweise
- Faktenprüfung
- Medien- und KI-Kompetenz
Staat und Recht
- transparente öffentliche KI-Anwendungen
- unabhängige Aufsicht
- Beschwerde- und Einspruchsmöglichkeiten
- Zweckbindung von Daten
- Grundrechts- und Sicherheitsprüfungen
Gesellschaft und Arbeit
- KI-Bildung und Weiterbildung
- gerechter Zugang
- Beobachtung von Technostress
- Beteiligungsmöglichkeiten
7. Gesellschaftliche Veränderungsüberlastung
Menschen müssen in kurzer Zeit viele Veränderungen verarbeiten: Digitalisierung, soziale Medien, Pandemie, Kriege, Energie- und Preisunsicherheit, Klimawandel, politische Polarisierung und nun generative KI und autonome Agenten.
Die Forschung zu Technostress beschreibt unter anderem Komplexität, Unsicherheit, Überlastung und digitale Invasion als Stressoren. Eine Meta-Analyse von 84 Studien mit 44.576 Beschäftigten untersucht Zusammenhänge zwischen Arbeitsbedingungen beziehungsweise technologischen Anforderungen und der Wahrnehmung unterschiedlicher Technostressoren. Sie betrifft Beschäftigte im Arbeitskontext; daraus folgt weder eine Diagnose der ganzen Gesellschaft noch ein Nachweis, dass KI allein psychische Erkrankungen oder politische Polarisierung verursacht. [15]
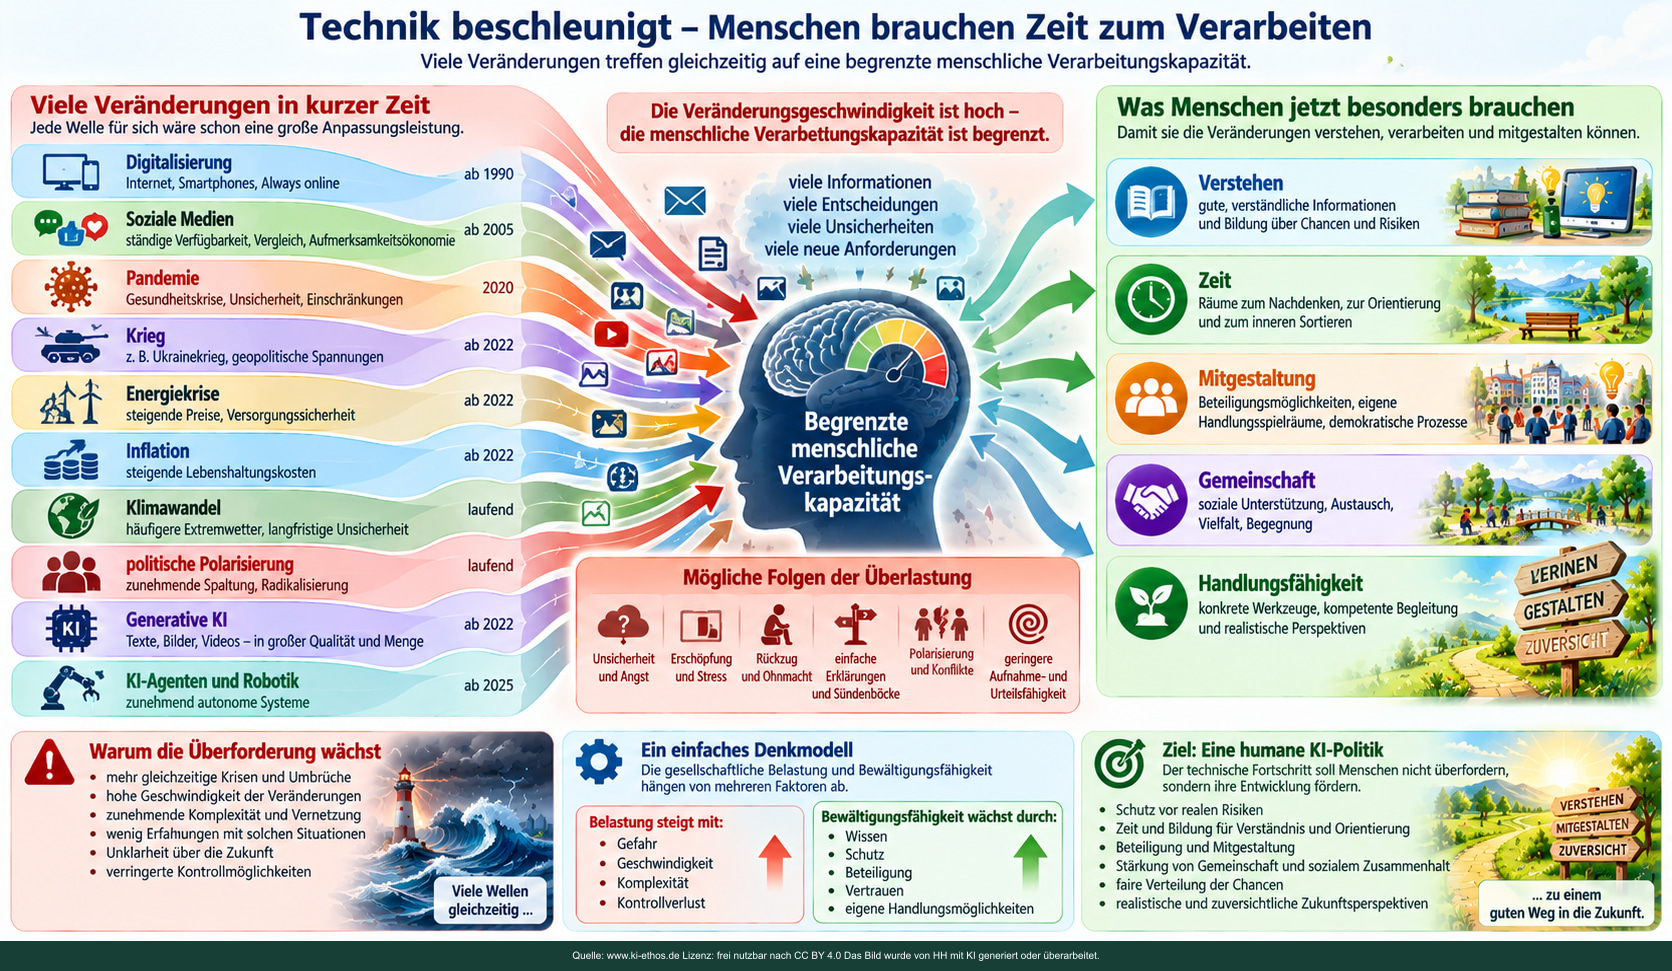
Gesellschaftliche Resilienz besteht nicht nur aus Technik. Menschen brauchen Information, Zeit, Mitgestaltung, Gemeinschaft und reale Handlungsmöglichkeiten.
Hinweis: Die Jahresangaben im Bild sind didaktische Orientierungspunkte, keine exakten Entstehungsdaten. Die Markierung „Krieg ab 2022“ bezieht sich auf den großflächigen russischen Angriff auf die Ukraine aus europäischer Perspektive; sie bedeutet nicht, dass Kriege oder deren Belastungen weltweit erst 2022 begonnen hätten.
Denkmodell
Belastung steigt mit: Gefahr × Geschwindigkeit × Komplexität × Kontrollverlust
Bewältigungsfähigkeit wächst durch: Wissen × Schutz × Beteiligung × Vertrauen × eigene Handlungsmöglichkeiten
Diese Formeln sind keine wissenschaftlichen Rechengleichungen, sondern Strukturmodelle.
8. Schutz vor Angst heißt nicht: Risiken kleinreden
- Ehrlich informieren: Beobachtetes, Plausibles und Unsicheres trennen.
- Sichtbar schützen: Schutzmaßnahmen praktisch umsetzen und testen.
- Beteiligung ermöglichen: Menschen nicht nur als Objekte technischer Veränderung behandeln.
- Zeit und Übergänge gestalten: Nicht jede technisch mögliche Veränderung muss sofort maximal ausgerollt werden.
9. Leitprinzipien einer resilienten KI-Gesellschaft
- Je mächtiger ein Werkzeug wird, desto stärker müssen Schutz und Verantwortung mitwachsen.
- Kritische Systeme müssen auch nach erfolgreichen Angriffen Grundfunktionen erhalten können.
- Was für das Leben wesentlich ist, braucht Redundanz, Rückfallebenen und Alternativen.
- Besonders kritische Funktionen benötigen Segmentierung und gegebenenfalls physische Trennung.
- Autonome KI erhält nur die Berechtigungen, die sie tatsächlich braucht.
- Irreversible und hochwirksame Entscheidungen brauchen zusätzliche menschliche Kontrolle.
- Synthetische Medien müssen nachvollziehbar und möglichst technisch erkennbar sein.
- Menschen brauchen wirksame Rechte gegen automatisierte Fehlentscheidungen und Überwachung.
- Sicherheit muss getestet, gemessen und öffentlich nachvollziehbar gemacht werden.
- Gesellschaftliche Anpassungsfähigkeit ist selbst eine kritische Infrastruktur.
10. Schluss
Die überzeugendste Antwort auf begründete KI-Sorgen ist nicht Beruhigung, sondern nachweisbare Vorsorge:
nicht Risiken verschweigen, sondern verstehen;
nicht nur schützen, sondern resilient werden;
nicht nur Regeln beschließen, sondern ihre Umsetzung messen;
nicht Menschen überrollen, sondern sie befähigen und beteiligen.
So kann aus Angst Wachsamkeit werden – und aus Wachsamkeit gemeinsame Handlungsfähigkeit.
Weiterführende Seiten
- KI, Macht und mögliche Kontrollverluste
- Arbeit, Beschäftigung und gerechte Übergänge
- Energie, Ressourcen und Verantwortung
Quellen und weiterführende Literatur
[1] ENISA: Threat Landscape 2026. 22.09.2026; beobachtete Vorfälle aus 2025. EU-Cyberbedrohungslage; wachsende Abhängigkeiten, Ransomware, staatliche und kriminelle Akteure sowie zunehmende Nutzung von KI zur Unterstützung schädlicher Operationen.
Bericht – Zusammenfassung und Hinweise zum Beobachtungszeitraum
[2] International AI Safety Report 2026. 03.02.2026. Evidenz zu Missbrauch, Cyberoperationen, autonomen Agenten, Fehlfunktionen, biologisch-chemischen Risiken und Unsicherheiten bei fortgeschrittenen KI-Systemen.
Quelle
[3] OECD: Assessing potential future artificial intelligence risks, benefits and policy imperatives. 14.11.2024. Breite Einordnung künftiger KI-Chancen und -Risiken, darunter Cyberangriffe, Manipulation, Machtkonzentration, kritische Systeme und Ungleichheit.
Quelle
[4] EU-Richtlinie 2022/2557 (CER) über die Resilienz kritischer Einrichtungen. 14.12.2022. Rechtsrahmen für Prävention, Schutz, Reaktion, Widerstandsfähigkeit, Begrenzung von Folgen, Bewältigung und Wiederherstellung kritischer Dienste.
Quelle
[5] BSI: ICS-Security-Kompendium. Version 2.0.0, 2024. Empfehlungen zur OT-Sicherheit: Segmentierung, physische Trennung bei erhöhtem Schutzbedarf, Vermeidung unnötiger Abhängigkeiten und Isolierbarkeit von Teilnetzen.
Quelle
[6] CISA: Understanding and Mitigating Russian State-Sponsored Cyber Threats to U.S. Critical Infrastructure. 11.01.2022. Empfehlungen zur Trennung von IT und OT, Sicherheitszonen und kontrollierten Übergängen.
Quelle
[7] NIST: AI Risk Management Framework / Critical Infrastructure Profile. 2026. Risikomanagement für vertrauenswürdige KI; seit April 2026 Entwicklung eines speziellen Profils für KI in kritischer Infrastruktur.
Quelle
[8] EU-Kommission: Durchsetzung des AI Act und Transparenzpflichten ab 2. August 2026. 31.07.2026. Transparenzregeln unter anderem für KI-Interaktionen und Kennzeichnung von Deepfakes.
Quelle
[9] EU-Kommission: General-purpose AI obligations under the AI Act. aktualisiert 01.08.2025, geprüft am 02.10.2026. Zusätzliche Pflichten für GPAI-Modelle mit systemischem Risiko: Evaluierung, Risikominderung, Meldung schwerer Vorfälle und Cybersicherheit.
Quelle
[10] OECD: Facts not Fakes – Tackling Disinformation, Strengthening Information Integrity. 2024. Generative KI kann glaubwürdige Falschinformationen skalieren, synthetische Medien kombinieren und gezielte Manipulation erleichtern.
Quelle
[11] Rat der Europäischen Union: Russische Cyberoperation gegen KA-SAT. 10.05.2022. Dokumentation des Cyberangriffs auf das Satellitennetz KA-SAT am 24. Februar 2022 und seiner Auswirkungen auf Kommunikation in der Ukraine und EU-Staaten.
Quelle
[12] Human Rights Watch: Russia Uses Facial Recognition to Hunt Down Draft Evaders. 26.10.2022. Bericht über Nutzung des Moskauer Videoüberwachungssystems mit Gesichtserkennung zur Identifikation und Festnahme von Einberufenen.
Quelle
[13] Library of Congress: Russian Federation – Electronic Summons for Conscripts. 10.07.2023. Dokumentation des russischen Gesetzes von 2023 zu elektronischem Wehrpflichtregister und digitalen Einberufungen.
Quelle
[14] ICRC: Artificial Intelligence in the military domain – FAQ. 11.06.2026. Risiken von KI in autonomen Waffensystemen, militärischer Entscheidungsunterstützung sowie Cyber- und Informationsoperationen; Betonung menschlicher Kontrolle.
Quelle
[15] Kotek & Vranjes: When do Employees Perceive Technology as Stressful? A Meta-Analysis. 2025. Meta-Analyse von 84 Studien mit 44.576 Beschäftigten zu Technostressoren wie Komplexität, Unsicherheit, Überlastung und Invasion.
Abstract und bibliografische Angaben bei LISER – DOI zum Fachartikel
[16] BSI: Notfallmanagement – Ressourcen und Wiederanlauf-Parameter bestimmen. BSI-Webkurs; grundlegende Hinweise, keine Messung des heutigen Umsetzungsstands. Hinweise zur Identifikation kritischer Ressourcen, Single Points of Failure und Wiederanlaufplanung.
Quelle
Abruf der Webquellen: 2. Oktober 2026.
Zugriffsgrenzen: Der Volltext des Technostress-Artikels war nicht abrufbar; geprüft wurden Abstract und bibliografische Angaben des Forschungsinstituts LISER. Die Library of Congress blockierte den direkten Abruf; ihr Artikeltext war über den Suchindex zugänglich.